Das erwartet Sie in it-daily+

Aktuelle Nachrichten aus Hackergruppe

Alle Meldungen
Kommentar

Update zu REvil Ransomware und Kaseya

Am späten Abend des 2. Juli wurde in den USA bekannt, dass die Hackergruppe REvil 200 Unternehmen in der MSP-Lieferkette über Kaseya VSA angegriffen hat – eine MSP-Plattform, die es Providern ermöglicht, Patch-Management und Client-Überwachung für ihre Kunden durchzuführen.
08.07.2021
Autor: sx0JIkkmurJKCNPCHox4C6rEeEzVjI3uJdgqb3kS 2Ben Carr
Anzeige

Resümee: Der Ransomware-Angriff auf die Pipeline und die Cyberkriminellen

Nachdem Ransomware eine der größten Pipelines der USA lahmlegte, entschuldigten sich die Hacker indirekt und letztlich verschwanden sie von der Bildfläche - die Hintergründe.
20.05.2021
Autor: Redaktion
Anzeige

Microsoft Exchange Server-Hack: Nach dem Angriff ist vor dem Angriff

Derzeit werden tausende Microsoft Exchange Server mit Updates gepatcht. Die Sicherheitslücken, die in den vergangenen Wochen zuhauf beispielsweise von der Hackergruppe Hafnium ausgenutzt wurden, sollten damit behoben sein – für die betroffenen Unternehmen eigentlich ein Grund aufzuatmen, oder?
09.04.2021
Autor: Redaktion

Lazarus-Gruppe greift Logistikunternehmen über unbekannte Backdoor an

Ob digital oder analog: Ausfälle sind für die globale Frachtlogistik besonders heikel. Das hat erst jüngst die Blockierung des Suezkanals durch das Containerschiff "Ever Given" gezeigt. ESET-Forscher haben nun eine bisher unbekannte Backdoor entdeckt, die bei einem Angriff auf ein Frachtlogistikunternehmen in Südafrika verwendet wurde.
08.04.2021
Autor: Redaktion

BadBlood: Staatliche Hacker attackieren Mediziner mit Credential-Phishing-Kampagnen

Wie gezielt mutmaßlich staatlich unterstützte Hacker gegen Zielpersonen in anderen, „feindlichen“ Ländern vorgehen, zeigt eine aktuelle Kampagne der Gruppe TA453 (Threat Actor 453, auch bekannt unter den Namen Charming Kitten bzw. Phosphorus).
31.03.2021
Autor: Redaktion
Anzeige

Darkside 2.0: Verstärkte Angriffe der Ransomware-Gruppe

Das Incident Response Team (IRT) von Varonis Systems beobachtet seit November 2020 verstärkte Angriffe von Darkside, Inc. auf Unternehmen in Nordamerika und Europa. Diese sehr gezielten Kampagnen wurden in mehreren Phasen über Wochen bzw. Monate durchgeführt und zielten auf den Diebstahl und die Verschlüsselung sensibler Daten einschließlich Backups ab.
23.03.2021
Autor: Redaktion
IT-Daily Newsletter

IT-News und Fachwissen. Direkt in Ihr Postfach.

Aktuelle Nachrichten, fundierte Fachbeiträge und Einladungen zu Webinaren – mit den Newslettern von it-daily bleiben Sie informiert.
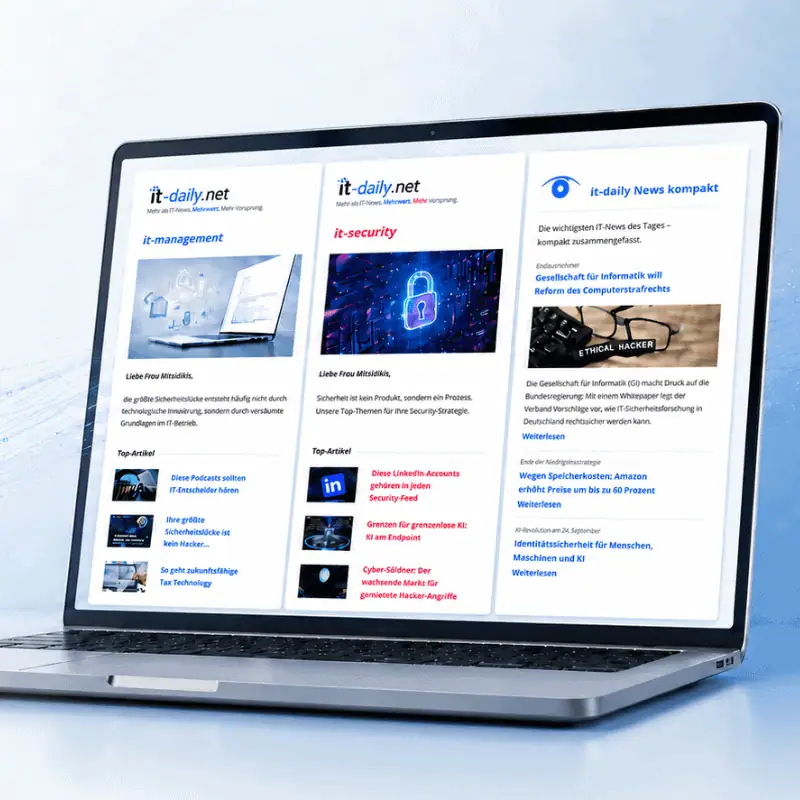
Entwicklungen und Trends im IT-Management
Aktuelle Themen rund um IT-Security
Neues aus der it-daily-Redaktion
it-daily.net Newsletter
Newsletter Box

Wählen Sie, was Sie interessiert.

Ob it management, it security oder it-daily Redaktion: Stellen Sie Ihre Newsletter-Auswahl einfach selbst zusammen.

Mit Klick auf „Jetzt Newsletter auswählen“ stimme ich der Datenschutzerklärung zu.

Kostenlos. Jederzeit abmeldbar.