

Das erwartet Sie in it-daily+
Aktuelle Nachrichten aus APT-Gruppen
Alle Meldungen
Komplexität der Operationen
Earth Estries – eine Analyse der Angriffstechniken
Seit 2023 hat sich Earth Estries zu einer der aggressivsten chinesischen Advanced-Persistent-Threat-Gruppen (APT) entwickelt, die vor allem kritische Branchen wie Telekommunikationsunternehmen und Regierungsstellen in den USA, im asiatisch-pazifischen Raum, im Nahen Osten und in Südafrika ins Visier nimmt.

Operation Crimson Palace
Chinesische Spionagekampagne mit unbekannter Malware aufgedeckt
Sophos hat einen Bericht veröffentlicht, in dem eine hochentwickelte, fast zweijährige Spionagekampagne gegen ein hochrangiges Regierungsziel detailliert unter die Lupe genommen wird. Die Angreifer nutzen zwei bisher unbekannte Malware-Varianten für Spionage und Persistenz.

APT Activity Report
Cyberspionage: Hackergruppen aus Russland, Nordkorea, Iran und China ungebremst aktiv
ESET gibt mit seinem neuen APT (Advanced Persistent Threat) Activity Report einen regelmäßigen Überblick über die Tätigkeiten dieser Hackergruppen und beleuchtet ihr Vorgehen im Detail. Mit Russland verbundene Hacker wie Sandworm, Gamaredon, Turla oder InvisiMole haben weiterhin die Ukraine als Primärziel.

„Der Faktor Mensch 2022“-Report
100.000 Smartphone-Angriffe täglich und eine Verdoppelung der Smishing-Versuche
Proofpoint hat seinen „Der Faktor Mensch 2022“-Report veröffentlicht. Die Studie untersucht die drei wesentlichen Aspekte, anhand derer das Cyber-Risiko für IT-Nutzer quantifiziert werden kann: Verwundbarkeit, gezielte Angriffsarten und Zugriffsprivilegien. Im Bericht finden sich auch zahlreiche Beispiele dafür, welche Kreativität Cyberkriminelle an den Tag legen, um Menschen in die Falle zu locken.
Aktuelles Cybersecurity Advisory veröffentlicht
Die stetige Gefahr alter IT-Schwachstellen
In einem gemeinsamen Cybersecurity Advisory (CSA) der Five Eyes wurden die am häufigsten ausgenutzten Schwachstellen für 2021 genannt. Darin heißt es, dass Angreifer aus neu bekannt gewordenen Schwachstellen schnell Kapital schlagen und in geringerem Maße auch weiterhin veraltete Software ausgenutzt wird.
Kommentar
NFTs und Kryptowährungen erhöhen das Risiko von Cyberkriminalität
Der jüngste ESET Threat Report enthält neue Erkenntnisse über die Aktivitäten von APT-Gruppen, darunter die iranische Cyberspionage-Gruppe OilRig, die MS Exchange-Schwachstellenkette ProxyShell Exploits und die Cyberspionage-Gruppe The Dukes aus dem Jahr 2021.
ESET Threat Report
Emotet ist zurück, Exchange-Server und Home Offices unter Dauerbeschuss
ESET veröffentlicht seinen Threat Report für das dritte Tertial 2021 und nimmt eine Bewertung der IT-Sicherheitslage vor, dabei zählten Angriffe auf Microsoft Exchange-Server 2021 zu meistgenutzten Angriffsvektoren.
Studie
Finanzdienstleister im Fokus von Ransomware-Gruppen in Q3 2021
Im neuen Advanced Threat Research Report: January 2022 untersuchte Trellix das Verhalten und die Aktivitäten von Cyber-Kriminellen im dritten Quartal 2021. Der Finanzsektor ist am stärksten von Cyber-Bedrohungen betroffen.
IT-Daily Newsletter
IT-News und Fachwissen. Direkt in Ihr Postfach.
Aktuelle Nachrichten, fundierte Fachbeiträge und Einladungen zu Webinaren – mit den Newslettern von it-daily bleiben Sie informiert.
Entwicklungen und Trends im IT-Management
Aktuelle Themen rund um IT-Security
Neues aus der it-daily-Redaktion
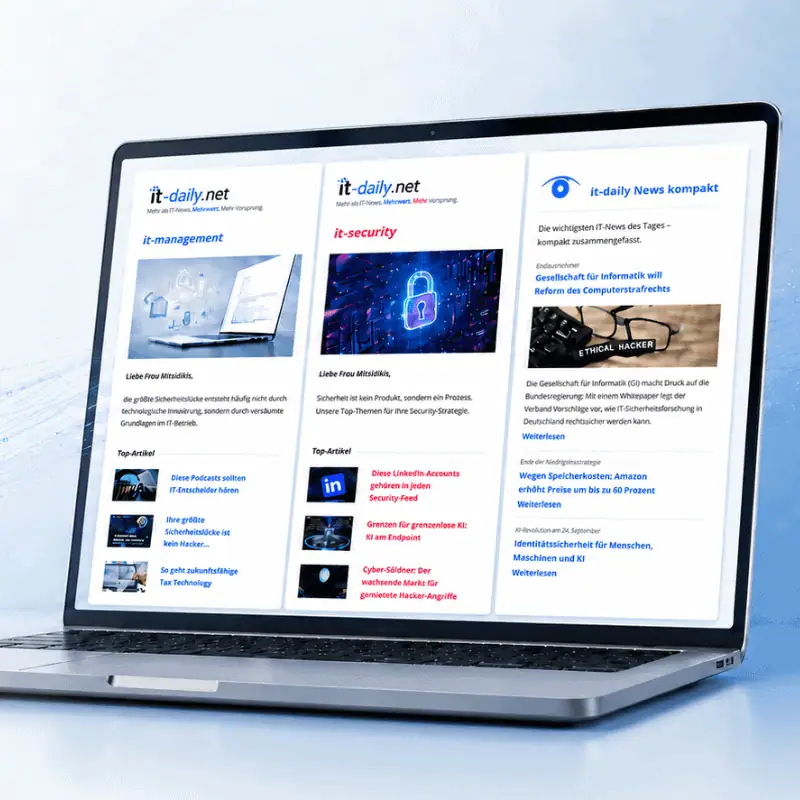
Kostenlos. Jederzeit abmeldbar.