

Das erwartet Sie in it-daily+
Aktuelle Nachrichten aus Cyber & Cloud Security
Alle Meldungen
Cloud-Sicherheit im Wandel
Warum Unternehmen auf automatisierte Abwehr setzen
Der aktuelle Sicherheitsbericht von Sysdig zeigt eine deutliche Verschiebung in der Cyberabwehr: Klassische, manuell gesteuerte Sicherheitsprozesse stoßen an ihre Grenzen.

60 Prozent der Sicherheitsvorfälle durch Fehlkonfiguration
Schatten-HR: Wenn das Recruiting-Tool zur Compliance-Bombe wird
Warum Low-Code-Tools in der Schatten-HR ohne IT-Segen gegen den EU AI Act verstoßen und Millionenstrafen riskieren.

Risikoeinstufung um 20 Prozent gestiegen
Social Engineering: Warum deutsche Unternehmen ihre Sicherheitslücke selbst sind
Eine Studie deckt auf, dass Cyber-Risiken in Deutschland häufig hausgemacht sind. Während technische Angriffe von außen gefürchtet werden, mangelt es intern oft an Resilienz und dem Bewusstsein für den Faktor Mensch. Besonders das Risiko durch Social Engineering wird massiv unterschätzt.

Risiken brauchen klare Zuständigkeit
DORA und NIS-2: Was Geschäftsführer heute wirklich delegieren müssen
Die regulatorischen Anforderungen an die IT-Sicherheit haben sich in Europa spürbar verschärft. Mit der NIS-2-Richtlinie und dem Digital Operational Resilience Act (DORA) rückt vor allem ein Aspekt in den Mittelpunkt, der lange unterschätzt wurde: Die Verantwortung endet nicht bei der IT-Abteilung − sie liegt bei der Geschäftsleitung.

41 Prozent Angriffsrate
Globale Cyberlage: IT-Branche im Fadenkreuz von APT-Angriffen
Behörden bleiben das Hauptziel, doch der IT-Sektor verzeichnet die gefährlichsten APT-Angriffsraten. Ein Kaspersky-Report zeigt eine besorgniserregende Lücke zwischen Bedrohung und Abwehr – insbesondere bei IT-Dienstleistern, die ihre eigene Sicherheit oft sträflich vernachlässigen.

Wenn KI falschen Kontext lernt
Wenn KI falschen Kontext lernt: Logs werden zur Angriffsfläche
Künstliche Intelligenz übernimmt in Unternehmen immer mehr Aufgaben – von der Analyse von E-Mails bis zur Steuerung komplexer Prozesse.

Mythos oder Realität
Automatisierte Penetrationstests für schnell agierende Entwicklerteams
In modernen Softwareumgebungen mit hochautomatisierten CI/CD-Pipelines und extrem kurzen Release-Zyklen geraten klassische Penetrationstests schnell in Konflikt mit der Entwicklungsgeschwindigkeit.

Erfolgreich umsetzen
NIS2: Warum Organisation und Prozesse vor Technologie kommen müssen
Die NIS2-Richtlinie verschärft die Anforderungen an die Cybersicherheit in kritischen Infrastrukturen – und das aus gutem Grund.
IT-Daily Newsletter
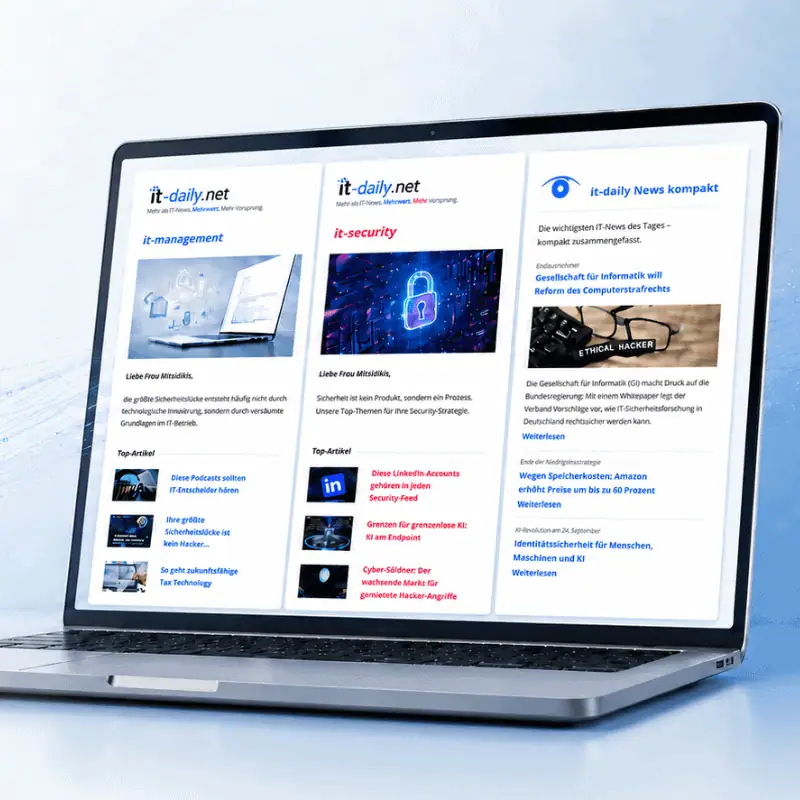
IT-News und Fachwissen. Direkt in Ihr Postfach.
Aktuelle Nachrichten, fundierte Fachbeiträge und Einladungen zu Webinaren – mit den Newslettern von it-daily bleiben Sie informiert.
Entwicklungen und Trends im IT-Management
Aktuelle Themen rund um IT-Security
Neues aus der it-daily-Redaktion
Kostenlos. Jederzeit abmeldbar.