Über abgelaufene Bitly-Kurzlinks lenken Unbekannte alte X-Beiträge von Konzernen und Politikern auf geschmacklose Wikipedia-Seiten um.
Geschmacklose Weiterleitungen
Trolle kapern alte Bitly-Links von McDonald’s
Bildquelle: Obatala photography/Shutterstock.com
Internet-Trolle haben eine Schwachstelle beim Link-Kürzungsdienst Bitly ausgenutzt, um mehr als zehn Jahre alte Beiträge bekannter Marken und Politiker auf der Plattform X (ehemals Twitter) heimlich umzuleiten. Betroffen sind unter anderem offizielle Konten von McDonald’s, Burger King und US-Präsident Donald Trump, aber auch Beiträge von Bill Gates, Kanadas ehemaligem Premierminister Justin Trudeau, dem ehemaligen US-Vizepräsidenten Mike Pence sowie dem FBI. Die Social-Media-Konten selbst wurden dabei nicht gehackt; stattdessen übernahmen Unbekannte abgelaufene oder inaktive Kurzlinks aus den Jahren 2009 bis 2014 und verknüpften sie mit neuen Zieladressen.
Geschmacklose Weiterleitungen auf Wikipedia-Artikel
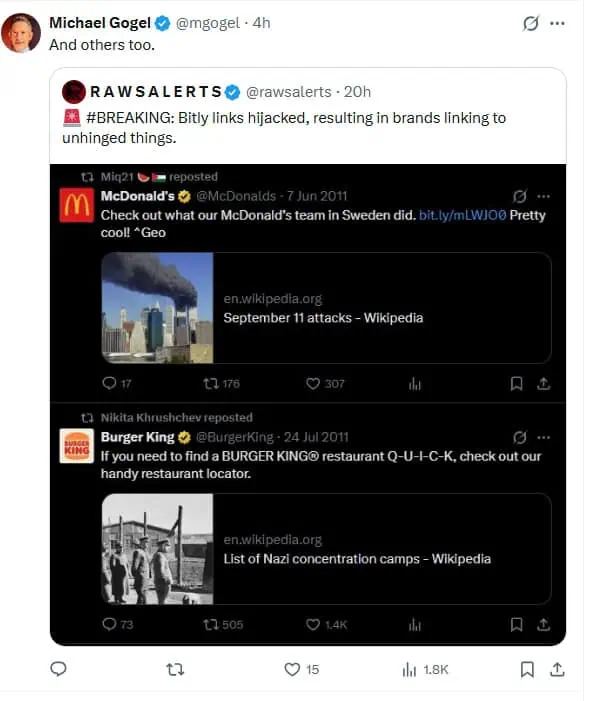
Durch die Manipulation erweckten die unveränderten Originalbeiträge den Eindruck, als würden Unternehmen und Politiker anstößige oder geschmacklose Inhalte teilen. So wurde ein Beitrag von McDonald’s vom 7. Juni 2011, der ursprünglich auf eine Aktion des schwedischen Teams hinweisen sollte, auf den Wikipedia-Artikel zu den Terroranschlägen vom 11. September 2001 umgeleitet. Ein älterer Beitrag von Burger King zu seinem Restaurantfinder führte plötzlich auf eine Wikipedia-Liste nationalsozialistischer Konzentrationslager.
Auch mehrere alte Beiträge von Donald Trump gerieten ins Visier der Trolle. Ein Tweet, der sich ursprünglich auf ein Clubhaus bezog, verwies nach der Manipulation auf einen Wikipedia-Eintrag über Ermittlungsakten rund um den verurteilten Sexualstraftäter Jeffrey Epstein.
Bitly sperrt Konten: Experten warnen vor Missbrauch
Bitly bestätigte das Problem am Sonntag und räumte ein, dass ein Fehler bei alten, inaktiven Kurzlinks es böswilligen Akteuren ermöglicht habe, diese neu zu vergeben und umzuleiten. Das Unternehmen erklärte, die beteiligten Konten umgehend gesperrt zu haben und die betroffenen Links schrittweise zu deaktivieren. Ein Großteil der manipulierten Verweise führt inzwischen auf eine Fehlerseite.
Bislang nutzen vor allem Internet-Trolle die Methode für provokante Weiterleitungen. Sicherheitsfachleute weisen jedoch darauf hin, dass sich dieselbe Technik künftig auch für ernste Cyberangriffe missbrauchen lässt. Da unzählige veraltete Kurzlinks in archivierten Beiträgen, alten E-Mails oder auf gedruckten QR-Codes im Umlauf sind, könnten Angreifer auf diesem Weg gezielt Phishing-Seiten oder Schadsoftware über scheinbar vertrauenswürdige Absender verbreiten.
(red)