Das Atlassian Williams F1 Team zentralisiert die Verwaltung seiner Zugangsdaten, um sensible Renn-, Telemetrie- und Entwicklungsdaten vor unbefugtem Zugriff zu schützen.
Vom Werk zur Rennstrecke
Atlassian Williams F1 schützt Daten mit Keeper Security
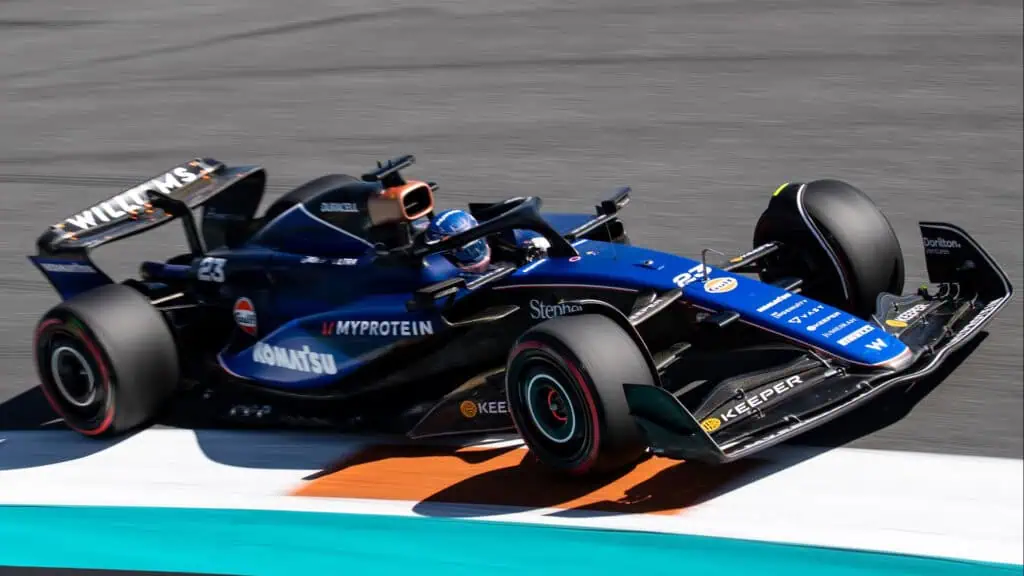
Bildquelle: cristiano barni / Shutterstock.com
Zum Einsatz kommen Sicherheitslösungen von Keeper Security, die den Zugriff für rund 1.200 Beschäftigte an Standorten und Rennstrecken in mehr als 20 Ländern absichern.
Zugangsdaten als kritischer Sicherheitsfaktor
In der Formel 1 sind Daten ein entscheidender Wettbewerbsvorteil. Williams verarbeitet an jedem Rennwochenende mehr als ein Terabyte an sensiblen Informationen aus Telemetrie, Aerodynamik und Simulationen. Über 400 Sensoren an den FW48-Rennwagen liefern dafür Daten aus rund 30.000 Kanälen. Die Informationen werden sowohl von den Ingenieuren vor Ort als auch vom Team im britischen Hauptquartier in Grove ausgewertet.
Neben dem Schutz dieser Daten spielt die Absicherung der dazugehörigen Zugangsdaten eine zentrale Rolle. Denn kompromittierte Konten können Angreifern den Weg zu vertraulichen Entwicklungsinformationen und internen Systemen öffnen.
Um die Verwaltung zu vereinheitlichen, setzt Williams auf den Keeper Enterprise Password Manager und den Überwachungsdienst BreachWatch. Die Lösungen kommen in Bereichen wie Engineering, IT, Rennbetrieb, Reiseorganisation und Marketing zum Einsatz. Damit ersetzt das Team bisherige dezentrale Verfahren, bei denen Passwörter unter anderem über Tabellen oder Chat-Nachrichten weitergegeben wurden.
Einheitliche Zugriffsrechte für ein internationales Team
Die zentrale Verwaltung soll sicherstellen, dass Beschäftigte und externe Dienstleister nur auf die Zugangsdaten zugreifen können, die sie für ihre jeweilige Aufgabe benötigen. Dafür nutzt Williams gemeinsam genutzte Ordner und rollenbasierte Berechtigungen. Über gruppenbasierte Steuerungen lassen sich Zugriffe zudem kurzfristig bereitstellen.
Für externe Auftragnehmer bietet die One-Time-Share-Funktion eine Möglichkeit, Zugangsdaten zeitlich begrenzt freizugeben. Die Berechtigung läuft anschließend automatisch ab, sodass keine manuelle Entziehung erforderlich ist.
Nach Angaben von Keeper verwaltet Williams inzwischen mehr als 17.000 Zugangsdaten über seine Werk- und Rennabteilungen hinweg. Die Beschäftigten können unabhängig davon, ob sie im Hauptquartier oder an einer internationalen Rennstrecke arbeiten, auf die benötigten Informationen zugreifen.
Verschlüsselung und Schutz vor künftigen Bedrohungen
Technisch basiert die Sicherheitsarchitektur auf einem Zero-Knowledge-Modell. Die Verschlüsselungsschlüssel werden auf den Endgeräten der Nutzer erzeugt und nicht auf den Servern von Keeper gespeichert. Zum Schutz der gespeicherten Informationen kommen unter anderem elliptische Kurvenkryptografie, AES-256 und PBKDF2 zum Einsatz. Mehrfaktor- und biometrische Authentifizierung ergänzen die Absicherung.
Darüber hinaus integriert Keeper den quantenresistenten Algorithmus Kyber, der vom National Institute of Standards and Technology (NIST) standardisiert wurde. Damit soll auch das Risiko sogenannter Harvest-now-decrypt-later-Angriffe reduziert werden. Bei dieser Vorgehensweise sammeln Angreifer heute verschlüsselte Daten, um sie möglicherweise zu einem späteren Zeitpunkt mit leistungsfähigeren Technologien, etwa durch Quantencomputer, entschlüsseln zu können.
Sicherheit soll den Betrieb nicht ausbremsen
Für Williams ist entscheidend, dass Sicherheitsmaßnahmen den schnellen Arbeitsabläufen im Rennsport nicht entgegenstehen. Chris Hicks, Senior Information Security Engineer beim Team, betont, dass alle Beteiligten jederzeit auf die für ihre Aufgaben notwendigen Informationen zugreifen können müssen. Gleichzeitig müsse die Sicherheitsstrategie auch zukünftige technische Entwicklungen und neue regulatorische Anforderungen berücksichtigen.
Auch Darren Guccione, CEO und Mitgründer von Keeper Security, sieht die Verwaltung von Zugangsdaten als grundlegenden Bestandteil der IT-Infrastruktur. Sie dürfe nicht ausschließlich als Compliance-Aufgabe verstanden werden, sondern müsse einen sicheren und reibungslosen Arbeitsalltag ermöglichen.
Das Beispiel Williams zeigt, welche Bedeutung einheitliches Identitäts- und Zugriffsmanagement in international verteilten Organisationen hat. Gerade wenn sensible Daten an unterschiedlichen Standorten und unter hohem Zeitdruck verarbeitet werden, müssen Zugriffsrechte zentral kontrollierbar sein, ohne die Zusammenarbeit zwischen den Teams zu behindern.
(red/Keeper Security)