Manipulierte Android-Smartphones können bereits beim Kauf mit Schadsoftware ausgestattet sein, die sich nur schwer entfernen lässt und weitreichende Zugriffsrechte besitzt.
Schadcode im System verankert
Vorinstallierte Malware macht günstige Android-Smartphones zum Sicherheitsrisiko
Die Bitdefender Labs untersuchen unter dem Namen „Midnight Mimosa“ eine Kampagne, bei der Kriminelle solche Geräte unter anderem für Werbebetrug und den Aufbau eines Botnetzes missbrauchen.
Schadcode ist tief im System verankert
Die Malware ist nach Erkenntnissen der Sicherheitsforscher Bestandteil der Geräte-Firmware und tarnt sich als reguläre Systemkomponente. Da sie mit weitreichenden Systemrechten arbeitet, können Nutzer sie nicht ohne Weiteres mit herkömmlichen Methoden entfernen. Eine aktive Handlung der Betroffenen ist für die Ausführung nicht erforderlich.
Die Angreifer können über die manipulierte Firmware Informationen über die Geräte sammeln, zusätzliche Schadsoftware nachladen und die Smartphones in ein Botnetz integrieren. Zudem ermöglicht der Zugriff, Apps zu installieren oder zu entfernen und Berechtigungen zu verändern.
Ein wesentlicher Zweck der Kampagne ist offenbar Werbebetrug. Dazu werden Anzeigen im Hintergrund geladen und Webseitenaufrufe oder Klicks simuliert, um Einnahmen zu generieren.
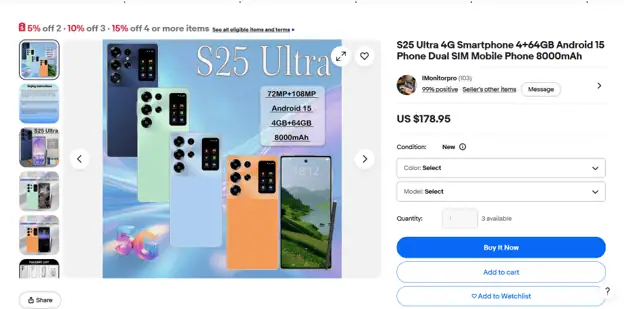
Abbildung: Im Angebot: Verlockende Smartphones mit MediaTek-Hardware – Malware im Lieferumfang. (Bitdefender)
Auffällige Geräte in mehreren Ländern entdeckt
Bitdefender registrierte betroffene Smartphones besonders häufig in Mexiko. Dahinter folgten Frankreich, Italien, die USA, Deutschland, Brasilien und Spanien.
Ein mögliches Risiko besteht bei vermeintlichen Schnäppchen, die als besonders günstige Angebote für hochwertige Smartphones beworben werden. Bei der Untersuchung der Geräte stellten die Forscher fest, dass es sich teilweise um preiswerte Hardware mit MediaTek-Plattform handelte und nicht um die beworbenen Premiumgeräte.
Wo genau die Schadsoftware in die Lieferkette gelangt, ist bislang ungeklärt. Einige betroffene Geräte wiesen Zertifikate eines Hardwareherstellers aus Shenzhen auf. Daraus lässt sich laut den vorliegenden Erkenntnissen jedoch weder ein konkreter Hersteller als Verantwortlicher ableiten noch der Zeitpunkt der Manipulation bestimmen.
Apps umgehen zeitweise die Sicherheitsprüfung
Im Zusammenhang mit der Kampagne entdeckten die Forscher außerdem 13 Apps bei Google Play, die identischen Code verwendeten. Die Anwendungen waren mit unterschiedlichen Zertifikaten und mindestens zwei Nutzerkonten verknüpft, verwiesen jedoch auf denselben Server.
Besonders auffällig war das Zusammenspiel mit der vorinstallierten Schadkomponente: Während eine App unerlaubt weitere Schadsoftware installierte, wurde Google Play Protect vorübergehend deaktiviert und anschließend wieder eingeschaltet. Ein solcher Ablauf kann dazu beitragen, dass verdächtige Aktivitäten weniger leicht auffallen.
Die erteilten Berechtigungen reichen unter anderem bis zum Zugriff auf Benachrichtigungen sowie zum Lesen und Schreiben von SMS. Dadurch können zusätzliche sensible Informationen betroffen sein.
Verhaltensanalyse erkennt getarnte Systemkomponenten
Auf die manipulierten Geräte stießen die Sicherheitsanalysten über die Anomalieerkennung von Bitdefender Mobile Security. Die Technologie meldete das Paket com.android.system.lite, das äußerlich einer regulären Android-Systemkomponente ähnelte, sich im Betrieb jedoch ungewöhnlich verhielt.
Der Fall zeigt, dass die reine Prüfung von App-Namen oder sichtbaren Funktionen nicht immer ausreicht. Schadsoftware kann sich als legitimer Bestandteil des Betriebssystems tarnen und über längere Zeit unauffällig bleiben, bevor sie aktiv wird.
Für Verbraucher bedeutet das, dass auch günstige Smartphones aus unbekannten oder schwer nachvollziehbaren Bezugsquellen ein Sicherheitsrisiko darstellen können. Da die Manipulation bereits in der Firmware verankert sein kann, bieten übliche Maßnahmen wie das Deinstallieren verdächtiger Apps möglicherweise keinen ausreichenden Schutz.
(red/Bitdefender)