Thought Leadership
Ja, wenn das Werk seine kritischen Funktionen für eine definierte Zeit ohne Konzern-IT betreiben kann. Netzsegmentierung allein belegt das nicht. Ob das gelingt, zeigt sich beim nächsten Schichtwechsel und beim ersten Restore.
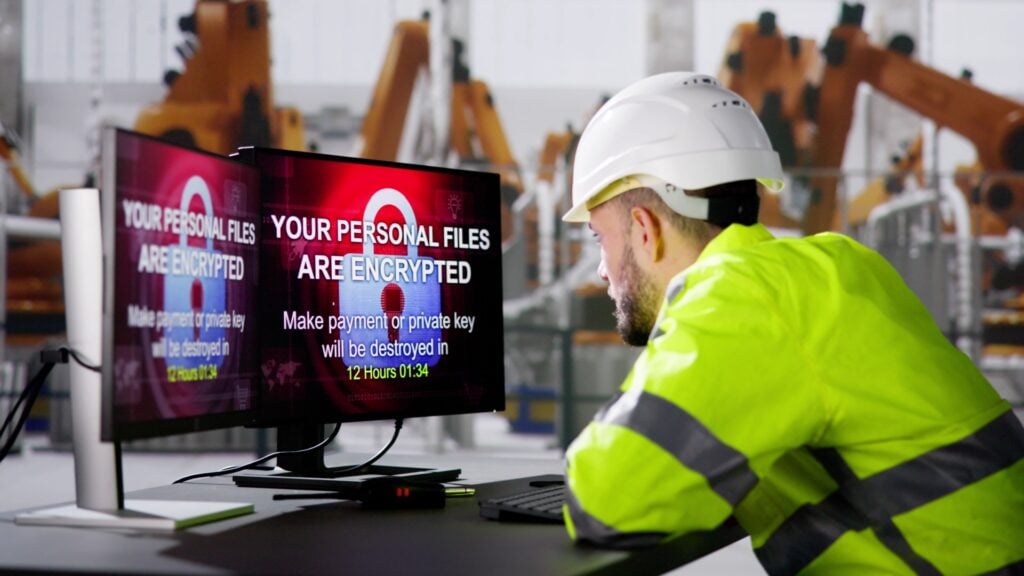
Die Anlage läuft. Der neue Schichtführer kann sich nicht anmelden. Ransomware hat die Konzern-IT getroffen, Active Directory gilt als kompromittiert. Das Werk wurde vorsorglich vom Konzernnetz getrennt. Die Steuerung arbeitet weiter, doch für den nächsten Auftrag fehlen Daten und Freigaben. Wie lange kann die Produktion unter diesen Bedingungen weitergehen?
Der Netzplan zeigt getrennte Netze und kontrollierte Übergänge. Ob die Produktion ohne diese Verbindungen auskommt, steht dort nicht.
Werke sammeln Abhängigkeiten über Jahre an. Die Anmeldung läuft zentral, das MES liefert Aufträge, die Engineering-Software braucht ihren Lizenzserver. Selbst das Etikett braucht Daten aus dem ERP. Zusammen bestimmen diese Abhängigkeiten, wie lange das Werk ohne Konzern-IT durchhält.
Im Inselbetrieb kann es genügen, freigegebene Chargen abzuschließen. Der Betrieb legt vorab fest, welche Aufträge er noch bearbeiten kann und wie er die Qualität nachweist.
Die Grenze zeigt sich beim nächsten Zugriff
Zunächst scheint die Trennung gelungen: Die Steuerung läuft, das Bedienbild zeigt Prozesswerte, angemeldete Benutzer arbeiten weiter. Erst beim nächsten Zugriff fällt auf, was fehlt.
Für Kerberos-Ticket-Granting-Tickets sieht Microsoft standardmäßig zehn Stunden Lebensdauer vor. Wann sie ablaufen, hängt von der tatsächlichen Richtlinie und ihrem Alter bei der Trennung ab. Ohne erreichbaren zuständigen Domänencontroller lassen sie sich nicht erneuern.
Eine zwischengespeicherte Windows-Anmeldung kann noch den Desktop öffnen. Sie sichert aber keinen Zugriff auf Ressourcen, die eine Domänenvalidierung verlangen. Die Engineering-Software findet ihren Lizenzserver erst beim Neustart nicht mehr. Das MES liefert keinen neuen Auftrag, für die nächste Charge fehlt eine Qualitätsfreigabe.
So steht die Linie, obwohl niemand ihre Steuerung angegriffen hat. Die Grenze setzt die erste unverzichtbare Funktion, für die kein erprobter Ersatz verfügbar ist.
Erreichbar heißt nicht vertrauenswürdig
Bei einem Verbindungsabbruch kann ein lokaler Domänencontroller die Anmeldung weiter ermöglichen. Gehört er jedoch zur kompromittierten Identitätsumgebung, macht ihn sein Standort im Werk nicht vertrauenswürdig. Ausfall und Kompromittierung verlangen unterschiedliche Antworten.
Auch eine eigene OT-Domäne innerhalb desselben Active-Directory-Forests schafft keine Sicherheitsgrenze. Die vom BSI mitgetragenen Principles of Operational Technology Cyber Security benennen das ausdrücklich. Vertrauensbeziehungen und geteilte Administrationskonten können die Trennung ebenfalls unterlaufen. Das betrifft auch Virtualisierung und Backups im Werk, wenn Konzernkonten sie verwalten.
Für den Inselbetrieb braucht das Werk unabhängig geschützte Zugänge, etwa eine getrennt verwaltete OT-Identitätsumgebung oder kontrollierte lokale Notfallkonten. Zugangsdaten und Administrationswerkzeuge müssen ohne Konzernzugriff nutzbar sein.
Die Netztrennung entfernt zudem keinen Angreifer, der bereits ins Werk eingedrungen ist. Security und Betrieb müssen die Angriffsbefunde und den Zustand kritischer Systeme gemeinsam bewerten, bevor sie den Weiterbetrieb freigeben.

Ein Backup muss sich auch zurückspielen lassen
Die Sicherung liegt offline im Werk. Doch die Recovery-Konsole verlangt eine Konzernanmeldung, der Schlüssel liegt im zentralen Tresor oder der Engineering-Station fehlt ihre Lizenz. Das unversehrte Backup nützt dann nichts.
Ein Restore-Test auf Ersatzhardware oder in einem isolierten Testbereich zeigt, ob der gesamte Weg funktioniert. Die Sicherungen müssen geprüft sein. Werkzeuge und Zugangsdaten müssen vor Ort bereitstehen. Bestanden ist der Test, wenn das wiederhergestellte System seine Aufgabe ohne Konzernzugriff erfüllt.
Wer trennt und wann der Betrieb endet
Die Trennung selbst kann den Prozess gefährden. Manche Anlagen müssen zuerst einen sicheren Zustand erreichen. Security und Betrieb legen deshalb vorab fest, wer die Isolation anordnet, wer sie ausführt und welche Eingriffe eine betriebliche Freigabe brauchen. Vertretungen und Maßnahmen bei ausbleibender Entscheidung gehören dazu.
Diese Regeln gehören in die bestehenden Notfallverfahren. Die Betriebsanweisung benennt die Grenzen des Weiterbetriebs. Fehlen etwa Qualitätsnachweise oder fällt die Prozessüberwachung aus, muss die Schicht wissen, wann sie die Anlage herunterfährt.
Die 72-Stunden-Frage braucht einen Test
72 Stunden ohne zentrale Konzerndienste: Dieser Prüfrahmen erfasst mehrere Schichtwechsel und tägliche Abläufe. Er ist keine Normvorgabe. Manche Abhängigkeiten werden erst später wirksam. Läuft eine Offline-Lizenz beispielsweise sieben Tage, deckt ein dreitägiger Test ihren Ablauf nicht ab.
Betrieb, Automatisierung und Security prüfen gemeinsam:
- Können sich die nächste Schicht und die Instandhaltung neu anmelden und ihre Aufgaben erledigen?
- Funktionieren Auftrag, Rezeptur, Qualitätsnachweis und Materialversorgung im vorgesehenen Notbetrieb?
- Lassen sich ausgewählte Dienste neu starten und Systeme ohne Konzernzugriff wiederherstellen?
- Bleiben Sicherheitsereignisse vor Ort erkennbar und die nötigen Protokolle verfügbar?
Zur Vorbereitung steht der browserbasierte Island-Mode-72h-Stresstest bereit. Danach folgen Prüfungen in einer Testumgebung und geplante Trennungsübungen. Vor jedem Eingriff steht fest, was geprüft wird und wann die Übung endet. Der Rückweg muss vorbereitet sein. Zwei Stunden mit laufenden Sitzungen belegen keinen dreitägigen Inselbetrieb.
Das Ergebnis gehört in die Betriebsanweisung. Zum Beispiel: „Notbetrieb für 48 Stunden. Nur freigegebene Aufträge, Qualitätsdokumentation lokal. Das Herunterfahren dauert vier Stunden und beginnt spätestens nach 44 Stunden.“ Eine zusätzliche Zeitreserve zieht diesen Termin weiter vor.
Die Übung endet mit der kontrollierten Wiederanbindung. Der CISA-Leitfaden StopRansomware warnt vor erneuter Infektion bei der Wiederherstellung. Die Freigabe braucht Untersuchungsbefunde und nötige Bereinigung auf IT- und OT-Seite; fehlende Angriffsspuren allein reichen nicht. Verbindungen folgen schrittweise. Danach müssen die lokal entstandenen Aufträge und Qualitätsdaten mit den zentralen Systemen abgeglichen werden, ohne Informationen zu verlieren oder Vorgänge doppelt anzulegen.
Für die Werksleitung zählt eine Antwort, nach der die nächste Schicht handeln kann: welche Aufträge sie noch bearbeiten darf und wann sie herunterfahren muss. Wo diese Antwort fehlt, beginnt die nächste Übung.