

Das erwartet Sie in it-daily+
Aktuelle Nachrichten aus Software Lieferketten
Alle Meldungen
KI-Governance versagt
KI als Sicherheitsrisiko: Warum Software-Lieferketten zunehmend ins Visier geraten
Die Absicherung moderner Software-Lieferketten entwickelt sich für Unternehmen immer stärker zu einer strategischen Herausforderung.

Bedrohung für CICD-Pipelines
TrustFall: KI-Coding-Assistenten gefährden Software-Lieferketten
Die „TrustFall“-Attacke zeigt, wie Hacker KI-Agenten manipulieren. Ein Klick auf „Trust“ reicht für eine vollständige Übernahme der Software-Lieferkette.

Interview
CRA: Sicherheit in der Software-Lieferkette
Das Cyberresilienzgesetz (Cyber Resilience Act – CRA) soll die Sicherheit in der Lieferkette von Software-Produkten verbessern – und somit die IT-Security von Digitalprodukten.

Kommentar
Persönliche Daten durch Software-Lieferketten gefährdet
Der Kommentar von Melissa Bischoping, Director Endpoint Security Research Specialist bei Tanium, beschäftigt sich mit den Gefahren Software-Lieferketten für die Daten von Verbrauchern.

Zusammenfassung der C-Suite-Umfrage von CloudBees
Sicherheitsbedenken in der Software-Lieferkette offenbart
Die Bedrohung der eigenen Daten nimmt immer weiter zu. Deswegen ist es für Firmen wichtig, sich zu schützen und eine passende Balance zwischen Geschwindigkeit, Gesetzeskonformität und Sicherheit zu finden. Das alle drei Punkte wichtig sind, steht außer Frage.

„The State of the Software Supply Chain: Open Source Edition 2022”
Sicherheitsbedenken bremsen Euphorie für Open Source Software
Eine neue Studie von VMware enthüllt, dass Open Source Software (OSS) eine immer größere Rolle in Unternehmen jeglicher Größe spielt. Mit der zunehmenden Bedeutung von Open Source Software wachsen jedoch auch die Sicherheitsbedenken der Nutzer. Besonders die Paketierung der Software rückt dabei in den Fokus.

Industrieanlagen & Produkte
Risiken in der Softwarelieferkette bewältigen
Mit einer neuen Cybersicherheitsagenda will die Bundesregierung die Sicherheit von Industrieanlagen verbessern. Das allerdings scheint sich nicht zu erfüllen, kritisiert der Verband Deutscher Maschinen- und Anlagenbau (VDMA). Der Verband habe sich eine breitere Unterstützung und Förderung der Resilienz in der Softwarelieferkette versprochen.

Mehr Cybersicherheit für Wertschöpfungsketten
Software Bill of Materials (SBOM): Das sollten Sie vor der Implementierung wissen
Das BSI unterstützt den verbesserten Schutz von Wertschöpfungsketten durch SBOMs ausdrücklich. Noch ist die Phase der Definition von Spezifikationen und Standards nicht abgeschlossen, doch SBOMs werden – auch laut dem renommierten IT-Analyseanbieter Gartner – zu den großen Sicherheitstrends des kommenden Jahres zählen, und die ersten Schritte in Richtung realer Implementierungen sind nicht mehr weit.
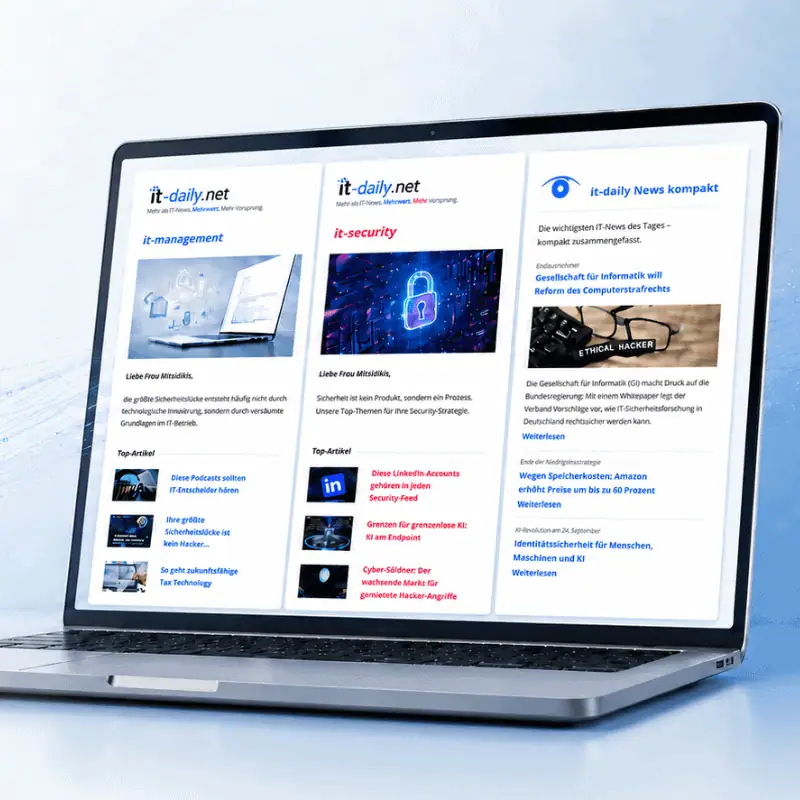
IT-Daily Newsletter
IT-News und Fachwissen. Direkt in Ihr Postfach.
Aktuelle Nachrichten, fundierte Fachbeiträge und Einladungen zu Webinaren – mit den Newslettern von it-daily bleiben Sie informiert.
Entwicklungen und Trends im IT-Management
Aktuelle Themen rund um IT-Security
Neues aus der it-daily-Redaktion
Kostenlos. Jederzeit abmeldbar.