Eine neu entdeckte Malware-Kampagne namens "AyySSHush" hat Tausende von Asus-Routern kompromittiert. Die Angreifer nutzen legitime Router-Funktionen, um dauerhafte Hintertüren zu installieren, die selbst durch Firmware-Updates nicht entfernt werden können.
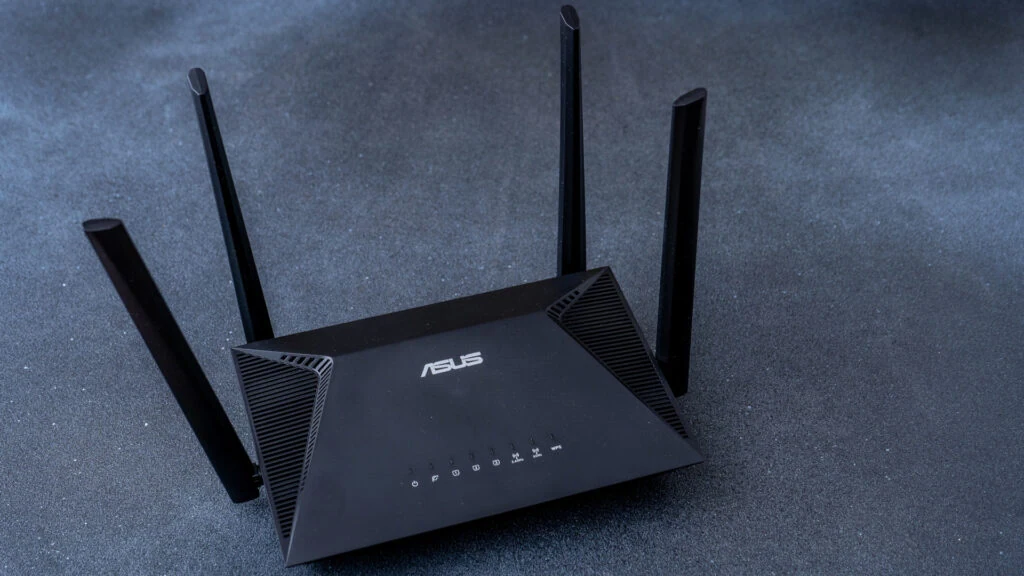
Bildquelle: Real_life_photo/Shutterstock.com
Die Sicherheitsforscher von GreyNoise entdeckten die groß angelegte Attacke im März 2025. Das Botnet kommt völlig ohne traditionelle Malware aus und nutzt stattdessen die vorhandenen Funktionen der Router-Firmware für seine Zwecke. Diese Taktik macht die Erkennung und Entfernung der Kompromittierung außergewöhnlich schwierig.
Ausgeklügelte Angriffsstrategie mit mehreren Stufen
Der Angriff beginnt mit klassischen Brute-Force-Attacken auf die Router-Anmeldung. Zusätzlich setzen die Cyberkriminellen auf bislang undokumentierte Authentifizierungsumgehungen, für die noch keine CVE-Kennungen vergeben wurden. Nach erfolgreichem Eindringen nutzen sie die bekannte Schwachstelle CVE-2023-39780 aus. Dabei handelt es sich um eine Command-Injection-Lücke, die es ermöglicht, beliebige Systembefehle auszuführen.
Der eigentliche Clou liegt jedoch in der Art, wie die Angreifer ihre Präsenz verfestigen: Sie aktivieren den SSH-Dienst auf einem ungewöhnlichen Port (TCP 53282) und hinterlegen ihren eigenen öffentlichen SSH-Schlüssel im System. Da diese Konfigurationsänderungen im nicht-flüchtigen Speicher (NVRAM) des Routers gespeichert werden, überstehen sie sowohl Neustarts als auch Firmware-Updates.
Perfekte Tarnung durch deaktivierte Sicherheitsfunktionen
Um ihre Spuren zu verwischen, deaktivieren die Angreifer systematisch die Logging-Funktionen sowie Asus‘ AiProtection-Sicherheitsfeatures. Diese Maßnahmen sorgen dafür, dass die Kompromittierung über lange Zeiträume unentdeckt bleibt.
Nach Angaben von GreyNoise zeigt die Professionalität der eingesetzten Techniken eine langfristige Planung und tiefgreifende Kenntnisse der Router-Architektur. Die Internet-Scanning-Plattform Censys bestätigt, dass über 9.000 Asus-Router von der Kampagne betroffen sind.
Firmware-Update hilft nur bedingt
Asus hat mittlerweile ein Firmware-Update veröffentlicht, das sowohl CVE-2023-39780 als auch die undokumentierten Login-Umgehungen schließt. Allerdings handelt es sich dabei lediglich um eine präventive Maßnahme: Bereits kompromittierte Router werden durch das Update nicht von der SSH-Hintertür befreit, da die schädlichen Konfigurationsänderungen im NVRAM verbleiben.
Manuelle Bereinigung erforderlich
Betroffene Nutzer müssen zusätzliche Schritte unternehmen, um ihre Router vollständig zu säubern:
- Überprüfung auf aktive SSH-Verbindungen auf TCP-Port 53282
- Kontrolle der authorized_keys-Datei auf unbekannte Einträge
- Blockierung der bekannten bösartigen IP-Adressen
- Bei Verdacht auf Kompromittierung: Vollständiger Factory-Reset und Neukonfiguration