Thought Leadership
Die Cloud ist zu einer der am schnellsten wachsenden Angriffsflächen geworden. Mit jeder neu hinzukommenden SaaS-Anwendung, jedem KI-Tool und jedem hybriden Cloud-Dienst wird es schwieriger, den Überblick zu behalten.
Welche Anwendungen werden genutzt? Wer hat inwieweit Zugriff? Und wo klaffen Sicherheitslücken? Fehlkonfigurationen, kompromittierte Identitäten und Schatten-IT schaffen Risiken, die oft unbemerkt bleiben, bis daraus ernste Vorfälle werden.
Viele Unternehmen und Managed Service Provider gehen davon aus, ihre Cloud-Umgebungen unter Kontrolle zu haben. Doch die kritischen Risiken verstecken sich oft hinter einem Flickenteppich aus zahlreichen Sicherheitsdaten, die von nicht vernetzten Lösungen stammen.
Grundpfeiler proaktiver Cloud-Sicherheit
Es zählt ein einheitlicher Ansatz. Risikosignale müssen zusammengeführt und in Kontext gesetzt werden. Nur so ist schnelles Handeln möglich. Wichtig sind drei zentrale Faktoren:
#1 Transparenz: Fehlt ein aktueller Überblick über die Cloud-Umgebung, kann die Angriffsfläche unbemerkt wachsen – ganz ohne entsprechende Alarmmeldung. IT-Verantwortliche sollten jederzeit wissen, welche Anwendungen aktiv sind, welche Zugriffsrechte gelten und welche Konfigurationen ein Risiko bergen könnten.
#2 Priorisierung: Sind offene Flanken erkannt, gilt es zu bestimmen, welches Risiko zuerst angegangen werden muss. Eine unsichere Konfiguration in einer kritischen Anwendung, ein hoch privilegiertes Konto oder eine Drittanbieter-Verbindung mit zu weitreichenden Berechtigungen wiegen schwerer als ein isolierter Befund von geringer Tragweite. Priorisierung trennt akute Bedrohungen von Kleinkram und lenkt den Blick auf die Risiken, die am schnellsten eskalieren können.
#3 Remediation: Eine frühzeitige Erkennung ist nur dann etwas wert, wenn Gegenmaßnahmen folgen. Durch das Anpassen einer Konfiguration, das Entziehen einer überflüssigen Berechtigung, die Prüfung einer Drittanbieter-Verbindung oder das Eindämmen verdächtiger Aktivitäten sinkt das Risiko, bevor daraus ein ernstzunehmender Vorfall wird.
Risiken vorausschauend begegnen
Ihre volle Wirkung entfalten die drei Grundpfeiler erst im Zusammenspiel. Werden sie über getrennte Tools gesteuert, geht wertvoller Kontext verloren, die Reaktion verlangsamt sich und der Betriebsaufwand steigt.
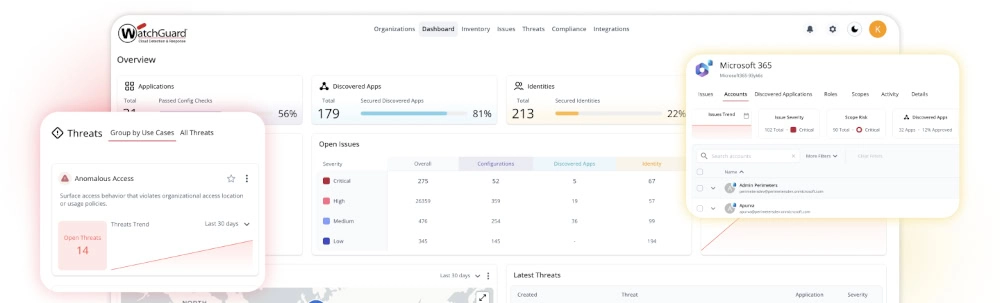
Genau deshalb wird Cloud Detection and Response (CDR) unverzichtbar. CDR vereint Cloud Security Posture Management (CSPM), Identity Threat Detection and Response (ITDR), das Aufspüren von Schatten-IT und Cloud-Transparenz auf einer einzigenPlattform. So entsteht ein vollständiger Blick auf die Risikolage und der Betrieb wird spürbar einfacher. WatchGuard CloudDR versetzt Security-Teams in die Lage, über eine einzige Konsole nicht autorisierte SaaS- und KI-Anwendungen aufzuspüren, unsichere Konfigurationen zu identifizieren, verdächtige Aktivitäten im Zusammenhang mit Identitäten zu erkennen, Integrationen von Drittanbietern zu überprüfen und die Probleme zu priorisieren, die sofortige Aufmerksamkeit erfordern.
Wer Transparenz, Kontext und Remediation auf einer Plattform vereint, reagiert nicht länger nur auf Vorfälle, sondern dämmt Risiken ein, bevor Angreifer sie ausnutzen.
(red/Watchguard)
| it-sa Expo&Congress |
| Besuchen Sie uns in Halle 7, Stand 230 |