Ab Donnerstag gilt in Österreich das NISG 2026. Noch im Frühjahr hatten die meisten Unternehmen weder die Fristen im Blick noch zentrale Sicherheitsmaßnahmen umgesetzt, wie EY mitteilt.
Im Zuge von NIS2 rücken auch physische Zutrittskontrolle zu Serverräumen und Rechenzentren in den Fokus. Wie können IT und Corporate Security dabei enger zusammenwachsen?
Viele Unternehmen haben die formale NIS2-Umsetzung inzwischen weitgehend abgeschlossen. Nach Monaten voller Checklisten, Rechtsgutachten und Betroffenheitsprüfungen ist die Versuchung groß, das Thema nun aus dem unmittelbaren Fokus zu nehmen.
Die EU-KI-Behörde hat einen freiwilligen Code of Practice veröffentlicht, der Anbieter und Betreiber generativer KI-Systeme bei der Einhaltung von Transparenzpflichten des EU-KI-Gesetzes unterstützen soll.
Der dritte NIS360-Bericht der EU-Cybersicherheitsagentur ENISA attestiert zwar Fortschritte über alle kritischen Sektoren hinweg. Doch Trinkwasser, Abwasser und der Schienenverkehr gelten nun erstmals als zu schlecht gerüstet für ihre Bedeutung.
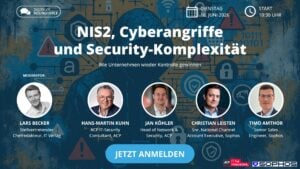
Cyberangriffe werden schneller, professioneller und schwerer erkennbar. Gleichzeitig kämpfen viele Unternehmen mit gewachsenen Security-Landschaften, fehlender Transparenz und steigenden regulatorischen Anforderungen wie NIS2. Die Folge: hohe Komplexität, langsame Reaktionszeiten und Unsicherheit bei strategischen Security-Entscheidungen
Wer eine .de-Domain besitzt, könnte demnächst eine E-Mail mit der Aufforderung zur Datenverifizierung im Postfach finden. Der Zeitpunkt ist jedoch etwas unglücklich gewählt.