

Das erwartet Sie in it-daily+
Aktuelle Nachrichten aus Ransomware-Gruppen
Alle Meldungen
Cyber-Attacken auf britische Handelsketten
DragonForce: Vom Hacktivismus zur Ransomware-Supermacht
Die Ransomware-Gruppe DragonForce steht unter Verdacht, hinter den jüngsten Angriffen auf britische Handelsketten zu stecken. Ursprünglich mit ideologisch motivierten Aktionen assoziiert, hat sich die Gruppierung mittlerweile zu einem vollwertigen Ransomware-as-a-Service (RaaS)-Anbieter entwickelt.
Werde nicht wütend, werde weise
Mad Liberator: Ransomware-Gruppe nutzt Anydesk aus
Die Ransomware-Gruppe „Mad Liberator“ nutzt Anydesk als Brücke, um in Unternehmensnetzwerke zu gelangen. Sophos X-Ops deckt Details zum Angriff auf und gibt Hinweise für mehr Schutz vor diesen Attacken.
Welche Banden Sie jetzt im Auge behalten sollten
Ransomware-Gruppen: Heißer Sommer im Cyber-Untergrund
Die Welt der Cyberkriminellen steht niemals still. Ein ständiger Wandel bringt regelmäßig neue Akteure hervor, die durch immer ausgefeiltere Technologien und Taktiken auffallen. Besonders dynamisch ist die Ransomware-Szene, in der verschiedene Gruppen miteinander im Wettbewerb um Affiliates (also kriminelle „Subunternehmer“, welche ihre Erpressungs-Tools und -Dienste einsetzen) und die attraktivsten Angriffsziele stehen.

Arctic Wolf Incident Response Ransomware Report
KMU am stärksten von Ransomware betroffen
Arctic Wolf, ein Anbieter von Security Operations, veröffentlicht seinen Incident Response Ransomware Report. Das Unternehmen teilt darin aktuelle Incident Response (IR) Falldaten seiner Security Operations Platform und neueste Erkenntnisse der Dark Web-Überwachung der Arctic Wolf Labs.

Plötzlich Gemeinsamkeiten
Übereinstimmungen zwischen Hive, Royal und Black Basta Ransomware entdeckt
Sophos veröffentlicht in seinem Bericht "Clustering Attacker Behavior Reveals Hidden Patterns" neue Erkenntnisse über Verbindungen zwischen den bekanntesten Ransomware-Gruppen des vergangenen Jahres: Hive, Black Basta und Royal.
LockBit übernimmt Code von BlackMatter und DarkSide
LockBit erweitert seine Reichweite und zielt jetzt auf macOS
Laut den Cybersecurity-Experten von Kaspersky hat LockBit, eine der weltweit am häufigsten auftretenden Ransomware-Gruppen, vor kurzem seine Operationen mit verbesserten Multiplattform-Funktionen aufgerüstet. LockBit ist dafür bekannt, Unternehmen auf der ganzen Welt anzugreifen und erhebliche finanzielle und betriebliche Schäden zu verursachen.

Kommentar
Ist die Gefahr durch Hive gebannt?
Dem FBI ist es gelungen, in die Computernetzwerke von Hive einzudringen und es konnte so Zugriff auf die Entschlüsselungsschlüssel erlangen und sie Opfern der Ransomware-Gruppe weltweit zur Verfügung stellen. Dadurch konnten die Opfer vor der Zahlung des Lösegeldes in Höhe von insgesamt 130 Millionen Dollar bewahrt werden.

Ransomware-Gruppen unter Druck
Die gemeinsame Aktion des FBI in Abstimmung mit deutschen und niederländischen Behörden ist ein Erfolg gegen die ausgefeilten Techniken von Hive zu einem kritischen Zeitpunkt im Kampf gegen Ransomware-Gruppen.
IT-Daily Newsletter
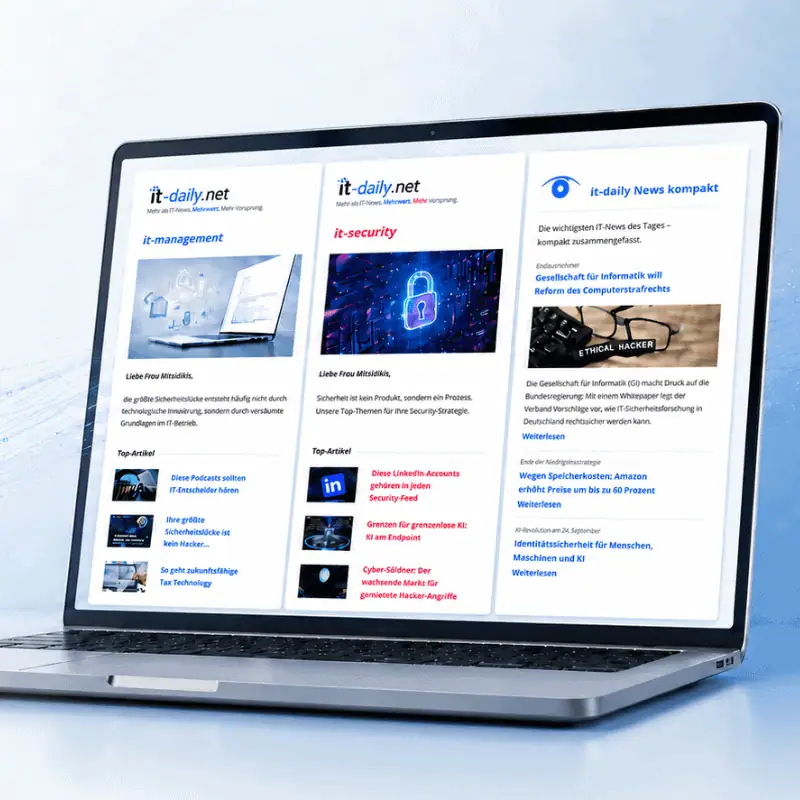
IT-News und Fachwissen. Direkt in Ihr Postfach.
Aktuelle Nachrichten, fundierte Fachbeiträge und Einladungen zu Webinaren – mit den Newslettern von it-daily bleiben Sie informiert.
Entwicklungen und Trends im IT-Management
Aktuelle Themen rund um IT-Security
Neues aus der it-daily-Redaktion
Kostenlos. Jederzeit abmeldbar.